Inhalt
- Websites verändern sich laufend: Was ist zu tun?
- Was ist ein DSGVO-Website-Check?
- Was prüft ein Datenschutz-Website-Scanner und was nicht?
- Was ein Scanner automatisch erkennt
- Was sind die 8 wichtigsten Prüfpunkte einer Website?
- Schritt-für-Schritt: Was du auf der Website checkst
- Welche Tools helfen beim DSGVO-Check?
- Was soll ein DSGVO-Check dokumentieren?
- Fazit: Wie du die Kontrolle über Website-Datenschutz behältst
Das Wichtigste in Kürze
- Ein DSGVO-Website-Check besteht aus einem automatisierten Scan und einer manuellen Prüfung. Scanner erkennen Cookies, Tracker und Drittanbieter, bewerten aber nicht den Inhalt von Datenschutzerklärung, Kontaktformularen oder Impressum.
- Häufig ist das Consent-Banner technisch falsch umgesetzt, sodass einwilligungspflichtige Dienste schon beim ersten Seitenaufruf laden, bevor eine Einwilligung vorliegt.
- Prüfe 8 zentrale Bereiche: Datenschutzerklärung, Cookies und Consent-Banner, SSL/TLS, Drittanbieter, Tracking und Werbung, Kontaktformulare, Hosting- und AV-Verträge sowie Impressum.
- Beginne mit der Frage, was technisch beim Seitenaufruf passiert. Teste dabei nicht nur die Startseite, sondern auch Unterseiten und Landingpages.
- Halte Befunde, Maßnahmen und Nachtests in einem Prüfprotokoll fest und mach den Check zum festen Bestandteil der Website-Pflege.
Bei einem ersten Blick auf die Website scheint mit dem Datenschutz alles in Ordnung zu sein - die Verbindung ist SSL-verschlüsselt, das Consent-Banner erscheint beim Aufruf und erfragt Einwilligungen, Datenschutzerklärung und Impressum sind vorhanden.
Doch wie sieht es mit Drittanbieter-Diensten, externen Inhalten, Tracking, Werbung und Kontaktformularen aus?
Websiteverantwortliche sind durch technologische Hürden und ständig komplexer werdende rechtliche Regelungen zunehmend verunsichert, und das nicht zu Unrecht: Datenverarbeitungsprozesse laufen auf Websites im Hintergrund ab, ob das Consent-Banner Einwilligungen für Cookies und Dienste korrekt einholt, ist nicht sichtbar.
Websites verändern sich laufend: Was ist zu tun?
Was gestern noch DSGVO-konform war, ist es möglicherweise nicht mehr, wenn ein neues Marketingtool oder ein eingebettetes Video hinzugefügt oder das Content-Management-System aktualisiert wird.
Hier kann ein automatisierter DSGVO-Scan helfen. Er macht sichtbar, welche Technologien tatsächlich auf deiner Website aktiv sind und wo es mögliche Probleme mit personenbezogenen Daten gibt. Der Scan-Report ist somit die Basis eines DSGVO-Website-Checks, den du zusätzlich mit manuellen Prüfungen ergänzt.
Ich zeige dir, welche Bereiche du prüfen solltest, was automatisierte Scanner leisten und wo eine zusätzliche rechtliche Datenschutz-Bewertung notwendig ist.
Was ist ein DSGVO-Website-Check?
Ein DSGVO-Website-Check prüft, ob eine Website die geltenden rechtlichen Datenschutzanforderungen erfüllt. Für Websites in Deutschland sind vor allem drei Regelwerke relevant:
- Die DSGVO (Datenschutz-Grundverordnung) regelt, unter welchen Voraussetzungen personenbezogene Daten verarbeitet werden dürfen und welche Informationspflichten bestehen.
- Das TDDDG (Telekommunikation-Digitale-Dienste-Datenschutz-Gesetz) regelt in § 25 unter anderem, wann für das Speichern oder Auslesen von Informationen auf Endgeräten eine Einwilligung erforderlich ist.
- Das BDSG (Bundesdatenschutzgesetz) ergänzt die DSGVO in bestimmten Bereichen des deutschen Datenschutzrechts.
Die Prüfung besteht dabei typischerweise aus einem automatisierten Check durch einen Scanner sowie einer manuellen Untersuchung. Ein softwarebasierter Scanner erkennt beispielsweise, dass beim Aufruf einer Seite eine Verbindung zu Google Analytics hergestellt wird und welche Cookies durch den Dienst gesetzt werden. Er kann auch beurteilen, ob diese Verbindung zulässig ist. Dies hängt unter anderem davon ab, welche Daten übertragen werden, ob eine Einwilligung erforderlich ist und ob diese vorliegt. Er schafft damit die technische Grundlage, um Datenschutzrisiken beurteilen zu können. Bei der manuellen Untersuchung prüfst du Aspekte, die sich schwer automatisiert testen lassen, wie etwa die Korrektheit der Datenschutzerklärung.
Was prüft ein Datenschutz-Website-Scanner und was nicht?
Eine Website besteht aus zahlreichen Komponenten. Neben dem eigentlichen Content-Management-System kommen häufig externe Analysewerkzeuge, Marketing-Tools, Schriftarten oder Videos zum Einsatz. Diese können Cookies setzen und lesen und Netzwerkaufrufe auslösen, die Daten an externe Server übertragen. Für Besucher*innen der Website läuft das normalerweise völlig unsichtbar ab und ist nur durch spezielle Tools wie Website-Scanner erkennbar.
Wie erkennt ein Website-Scanner einwilligungspflichtige Tools und fehlerhafte Cookie-Banner?
Ein Website-Scanner identifiziert diese Tools und erkennt, ob sie einwilligungspflichtig sind. Besonders die Prüfung der Einwilligung ist aufschlussreich, denn Cookie-Banner sind oft falsch konfiguriert und verwenden problematische Tools, ohne dass eine Einwilligung erteilt wurde, und ohne das in der Benutzeroberfäche kenntlich zu machen.
Die Stärke von Website-Scannern liegt in der Automatisierung der Ermittlung dieser technischen Rohdaten und der Ableitung von Erkenntnissen. Dies hilft insbesondere Anwender*innen ohne technischen Hintergrund, denn diese wissen meist nicht, wie Dienste und Cookies überhaupt sichtbar gemacht werden können. Zudem besteht ein erheblicher Rechercheaufwand darin, aus den technischen Rohdaten die tatsächlichen Verursacher (die Namen der Tools und deren Hersteller) abzuleiten, sowie die rechtlichen Bedingungen für deren Verwendung zu ermitteln. Dieser Aufwand multipliziert sich, wenn auch Unterseiten einer Website geprüft werden sollen, zumal wenn das regelmäßig erfolgen soll.
Was ein DSGVO-Scanner nicht prüft
Automatisierte Scanner sind aktuell noch nicht in der Lage, alle Aspekte des Website-Checks zu erledigen. Dies betrifft etwa die inhaltliche Bewertung von Datenschutzerklärung, Kontaktformularen, Beschriftung des Cookie-Banners und auch des Impressums. Durch den Einsatz von KI wird sich das perspektivisch allerdings verschieben.
Was ein Scanner automatisch erkennt
Je nach Tool lassen sich unter anderem folgende technische Punkte prüfen:
- Cookies und Einträge im Web-Speicher und deren Verbindung zu externen Diensten und Tools
- Externe Dienste und Tools die von den Seiten des Webauftritts geladen werden
- Angaben zur Einwilligung: welche Cookies bzw. Dienste wurden mit oder ohne Einwilligung geladen, und stellt dies eine Datenschutzverletzung dar
- Server-Sicherheit: Bspw. mangelhafte bzw. fehlerhafte Transportverschlüsselung des Webservers (SSL-Verschlüsselung und Vertrauenswürdigkeit des SSL-Zertifikats)
- Übertragung von Daten in unsichere Drittstaaten: Betrieb des Webservers oder der externen Dienste durch Provider in einem unsicheren Drittstaat wie den USA
Zusätzlich überprüfen Website-Scanner auch verwandte Aspekte, wie etwa Bestandteile der Serversicherheit oder gewisse inhaltliche Aspekte des Cookie-Banners ("Dark Patterns").
Was sind die 8 wichtigsten Prüfpunkte einer Website?
Nicht jede Website verarbeitet dieselben Daten. Ein Unternehmensauftritt mit einer kleinen Anzahl von Unterseiten hat andere Anforderungen als ein Onlineshop mit Kundenkonto, Newsletter und mehreren Marketingtools.
Aus meiner Sicht gibt es aber 8 Bereiche, die bei einem DSGVO-Website-Check praktisch immer relevant sind.
1. Datenschutzerklärung
Die Datenschutzerklärung muss erklären, welche personenbezogenen Daten verarbeitet werden, zu welchem Zweck dies geschieht und auf welcher Rechtsgrundlage. Dies ist in Artikel 13 der DSGVO geregelt.
Dazu gehören beispielsweise Informationen über Kontaktformulare, Analysewerkzeuge, Hosting-Dienstleister und externe Inhalte. Auch Angaben zur Speicherdauer, zu Empfängern und zu den Rechten betroffener Personen sind wichtig.
Problematisch wird es, wenn die Datenschutzerklärung nicht mehr zur Website passt. Das passiert zum Beispiel, wenn neue Dienste eingebunden werden, ohne den Text entsprechend anzupassen.
2. Cookies und Consent-Banner
Cookies sind kleine Textdateien, die der Browser speichert. Sie können beispielsweise dazu dienen, Einstellungen zu speichern oder das Nutzungsverhalten zu analysieren. Nach § 25 TDDDG ist für das Speichern oder Auslesen von Informationen auf Endgeräten grundsätzlich eine Einwilligung erforderlich. Ausnahmen gelten unter anderem für Vorgänge, die unbedingt notwendig sind, um einen ausdrücklich gewünschten digitalen Dienst bereitzustellen.
Ein Consent-Banner muss daher nicht auf jeder Website vorhanden sein. Werden jedoch nicht-notwendie Cookies gesetzt, oder einwilligungspflichtige Dienste verwendet, muss die Einwilligung eingeholt werden. Wichtig ist dabei, dass Nutzer*innen freiwillig zustimmen, eine echte Ablehnungsmöglichkeit haben und ihre Entscheidung später widerrufen können.
„Wir sehen bei Tests immer wieder, dass die technische Umsetzung des Consent-Banners häufig nicht den gesetzlichen Anforderungen entspricht. So werden zustimmungspflichtige Dienste bzw. Cookies bereits beim ersten Seitenaufruf aktiviert – noch bevor Besucher*innen ihre Einwilligung erteilt hatten. Damit verliert das Consent-Banner seine eigentliche Schutzfunktion.“ - Eckhard Schneider, Geschäftsführer von decareto
3. SSL/TLS und sichere Datenübertragung
Die DSGVO legt in Artikel 32 fest, dass Website-Betreiber eine sichere Datenverarbeitung gewährleisten müssen. Dazu gehört maßgeblich, dass Daten zwischen Browser und Webserver verschlüsselt übertragen werden. In diesem Zusammenhang ist häufig von SSL-Zertifikaten die Rede. Tatsächlich kommt heute das modernere TLS-Protokoll zum Einsatz.
Beim Check solltest du darauf achten, dass das Zertifikat gültig ist, HTTP-Aufrufe auf HTTPS weitergeleitet werden und keine unsicheren Inhalte eingebunden sind.
Eine verschlüsselte Verbindung ist eine wichtige Sicherheitsmaßnahme. Sie sagt allerdings nichts darüber aus, ob Cookies, Tracking oder andere Datenverarbeitungen rechtmäßig sind.
4. Drittanbieter und externe Inhalte
Kaum eine Unternehmenswebsite kommt vollständig ohne externe Dienste aus. Typische Beispiele sind Google Maps, YouTube-Videos, Schriftarten oder Social-Media-Einbindungen. Beim Laden solcher Inhalte kann der Browser Verbindungen zu Servern von Drittanbietern herstellen. Dabei werden dann personenbezogene Daten wie die IP-Adresse übertragen.
Entscheidend ist, welche Daten tatsächlich fließen, welche Rechtsgrundlage dafür besteht und ob gegebenenfalls zusätzliche Anforderungen für Datenübermittlungen in Drittländer gelten. Dies muss einerseits bei den Informationen in der Datenschutzerklärung berücksichtigt werden, zudem muss durch das Cookie-Banner eine Einwilligung eingeholt werden, wenn das für bestimmte Dienste notwendig ist.
5. Tracking und Werbung
Viele Unternehmen möchten wissen, wie Besucher*innen ihre Website nutzen. Dafür setzen sie beispielsweise Google Analytics oder andere Marketing-Tools ein. Im Zusammenhang mit Online-Werbung werden zudem spezielle Tracking-Tools zur Analyse und Verbesserung der Werbeeffizienz eingesetzt, das Bekannteste ist der "Meta-Pixel". All diese Tools sind profilbildend und verarbeiten daher besonders intensiv personenbezogene Daten, sie erfordern in jedem Fall eine Einwilligung.
6. Kontaktformulare und personenbezogene Daten
Kontaktformulare gehören zu den häufigsten Stellen, an denen Websites personenbezogene Daten erheben.
Hier solltest du prüfen, welche Angaben tatsächlich benötigt werden, wie die Daten übertragen werden und ob Nutzer*innen ausreichend über die Verarbeitung informiert werden.
Wichtig ist auch die passende Rechtsgrundlage. Für eine gewöhnliche geschäftliche Kontaktanfrage ist nicht automatisch eine gesonderte Einwilligung erforderlich. Anders kann die Situation beispielsweise bei einer Newsletter-Anmeldung aussehen.
7. Hosting- und AV-Verträge
Hosting-Anbieter und andere Dienstleister können im Auftrag eines Unternehmens personenbezogene Daten verarbeiten. Auch viele der oben genannten externen Dienste verarbeiten Daten im Auftrag des Website-Betreibers. In solchen Fällen ist grundsätzlich ein Auftragsverarbeitungsvertrag (AV-Vertrag) nach Art. 28 DSGVO erforderlich, dies sollte durch die Prüfung sichergestellt werden
8. Impressum
Daneben solltest du kontrollieren, ob die gesetzlichen Impressumspflichten erfüllt sind, auch wenn dies streng genommen kein Datenschutz-Thema ist. Für deutsche Unternehmenswebsites ergeben sie sich insbesondere aus dem Digitale-Dienste-Gesetz und gegebenenfalls dem Medienstaatsvertrag.
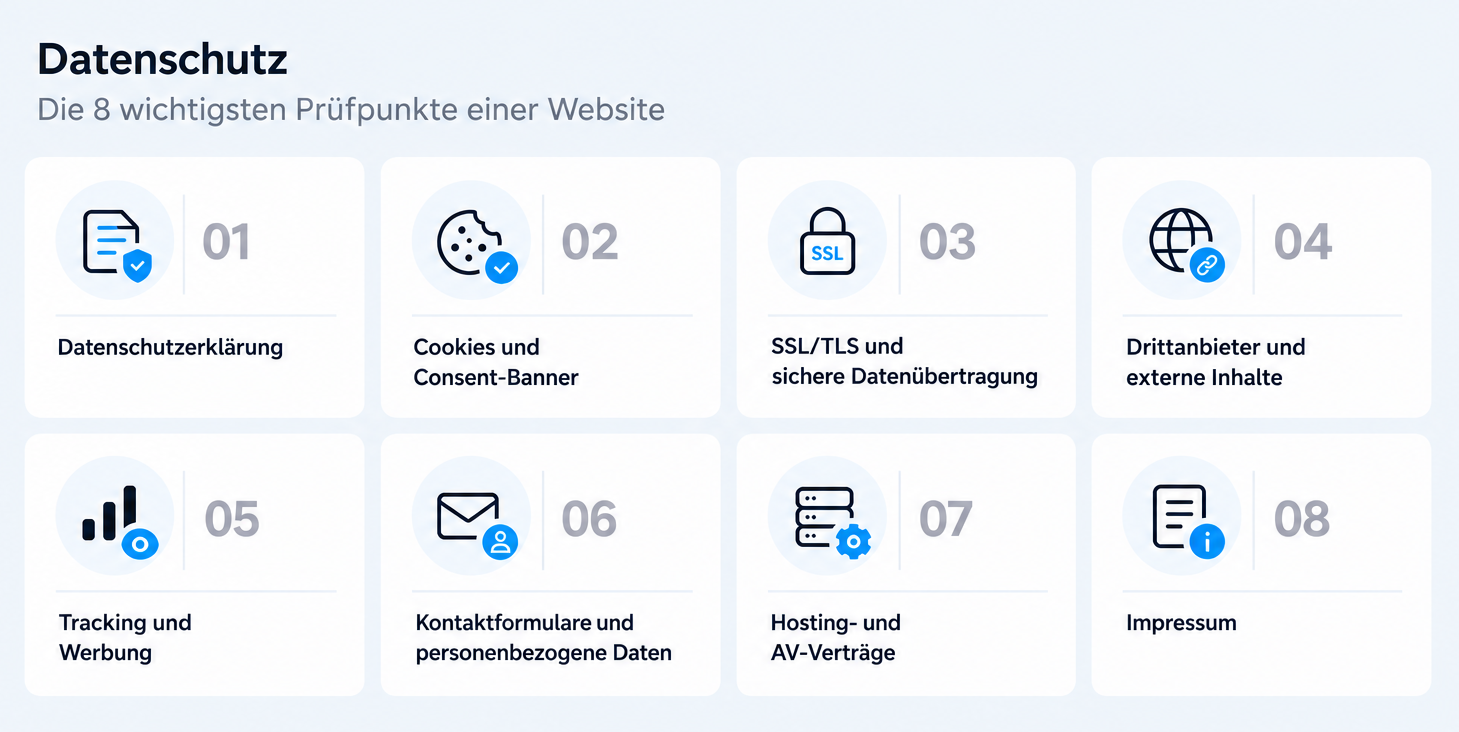
Die 8 wichtigsten Prüfpunkte einer Website – von der Datenschutzerklärung bis zum Impressum.
Schritt-für-Schritt: Was du auf der Website checkst
Bei einer Datenschutzprüfung würde ich nicht mit der Datenschutzerklärung beginnen, sondern mit der Frage: Was passiert technisch, wenn jemand die Website aufruft?
Erst wenn klar ist, welche Dienste tatsächlich aktiv sind, lässt sich beurteilen, ob die rechtlichen Informationen und Einwilligungseinstellungen dazu passen.
Für eine erste Prüfung kannst du diese DSGVO-Website-Checkliste verwenden:
Website erfassen: Notiere alle relevanten Unterseiten, Formulare, Landingpages und externen Einbindungen.
Automatischen Scan durchführen: Untersuche die Website auf Cookies, Tracker und Verbindungen zu Drittanbietern.
Consent testen: Welche Dienste werden geladen, bevor du eine Einwilligung erteilst?
Cookie-Banner überprüfen: Teste sowohl die Zustimmung als auch die Ablehnung. Werden die jeweiligen Entscheidungen technisch umgesetzt?
Datenschutztexte abgleichen: Sind alle eingesetzten Dienste in der Datenschutzerklärung enthalten?
Dienstleister kontrollieren: Prüfe Hosting, Auftragsverarbeitungsverträge und mögliche Datenübermittlungen in Drittländer.
Ergebnisse nachprüfen: Dokumentiere Auffälligkeiten, behebe die Ursachen und führe anschließend einen erneuten Test durch.
Wichtig ist, nicht ausschließlich die Startseite zu untersuchen. Ein YouTube-Video auf einer Produktseite oder ein Marketingformular auf einer Landingpage kann andere Datenverarbeitungen auslösen.
Wie prüfe ich eine Website manuell auf Datenschutz-Probleme?
Möchtest du gleich loslegen und einen ersten manuellen Test machen? Ich habe eine komplette und ausführliche Anleitung mit allen Details und Schritt für Schritt Erklärungen zusammengestellt. Darin erfährst du, wie du Datenschutzlücken auf Websites zuverlässig identifizieren kannst. Lade dir das kostenlose eBook Datenschutz-Technik-Guide herunter und starte direkt mit den Entwickler-Tools in deinem Browser.
Datenschutz Technik Guide
Für einen umfassenden DSGVO-Check deiner Website gibt es verschiedene softwarebasierte Tools. Sie unterscheiden sich vor allem darin, wie umfangreich sie prüfen und wie gut sich die Ergebnisse anschließend auswerten lassen.
Kostenlose DSGVO-Website-Checks
Ein kostenloser DSGVO-Website-Check kann für einen ersten Überblick und eine erste Bestandsaufnahme ausreichen. Einfache Scanner erkennen beispielsweise Cookies, externe Skripte oder fehlende HTTPS-Konfigurationen. Beispiele dafür sind
Webbkoll oder
Blacklight.
Allerdings untersuchen alle diese Tools nur die eingegebene URL und interagieren nicht mit dem Cookie-Banner um Einwilligungen zu prüfen. Zudem fehlt ein Reporting, und die Bewertung gefundener Probleme ist eingeschränkt. Wenn du mehrere Websites betreust oder regelmäßige Kontrollen benötigst, stößt du damit schnell an Grenzen.
Professionelle Datenschutz-Tools
Es gibt Lösungen für den professionellen Einsatz im B2B-Umfeld, die von Datenschutz-Verantwortlichen und Webagenturen eingesetzt werden, um ihre Mandant*innen und Kund*innen zu betreuen. Und es gibt Tools für Endverbraucher*innen, die für eine oder wenige Websites eingesetzt werden. Hier konzentriere ich mich auf die Profi-Tools, die eingesetzt werden, um automatisierte Datenschutz-Dienstleistungen anzubieten. In diesem Kontext werden häufig umfangreiche Websites mit vielen Seiten und Unterseiten oder auch eine große Anzahl unterschiedlicher Websites betreut. Manuell ist das zeitaufwendig und schwer skalierbar. Eine Software hilft Datenschutz-Lücken zu identifizieren und wertvolle Zeit zu sparen.
Auch verschiedene nationale Datenschutz-Kriterien lassen sich durch manche Systeme abdecken. Idealerweise entstehen Reports mit Handlungsempfehlungen, detaillierten Risiko-Scores und vorklassifizierten Daten, die helfen Maßnahmen zu bestimmen und zu priorisieren. Mit einem automatisierten Monitoring entstehen Dokumentationen, die bei Abmahnungen absichern.
Ein Beispiel ist
decareto. Das Tool untersucht Websites und Unterseiten auf Cookies, Tracker, externe Dienste, fehlerhafte Consent-Banner und technische Sicherheitsprobleme. Es führt außerdem regelmäßige Prüfungen durch und dokumentiert Veränderungen.
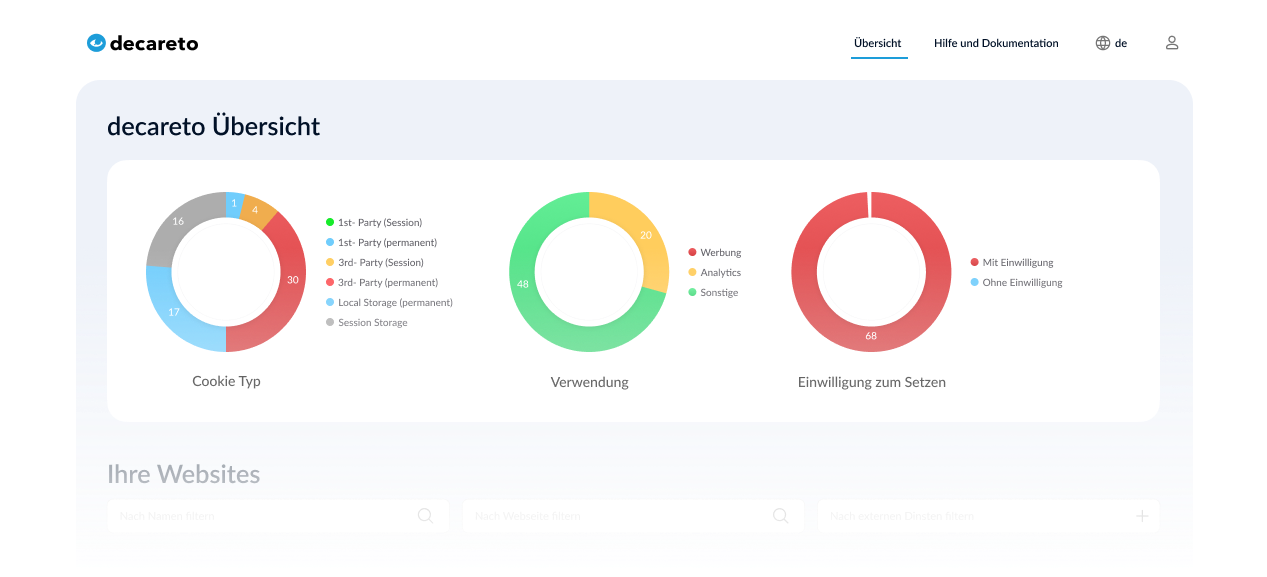
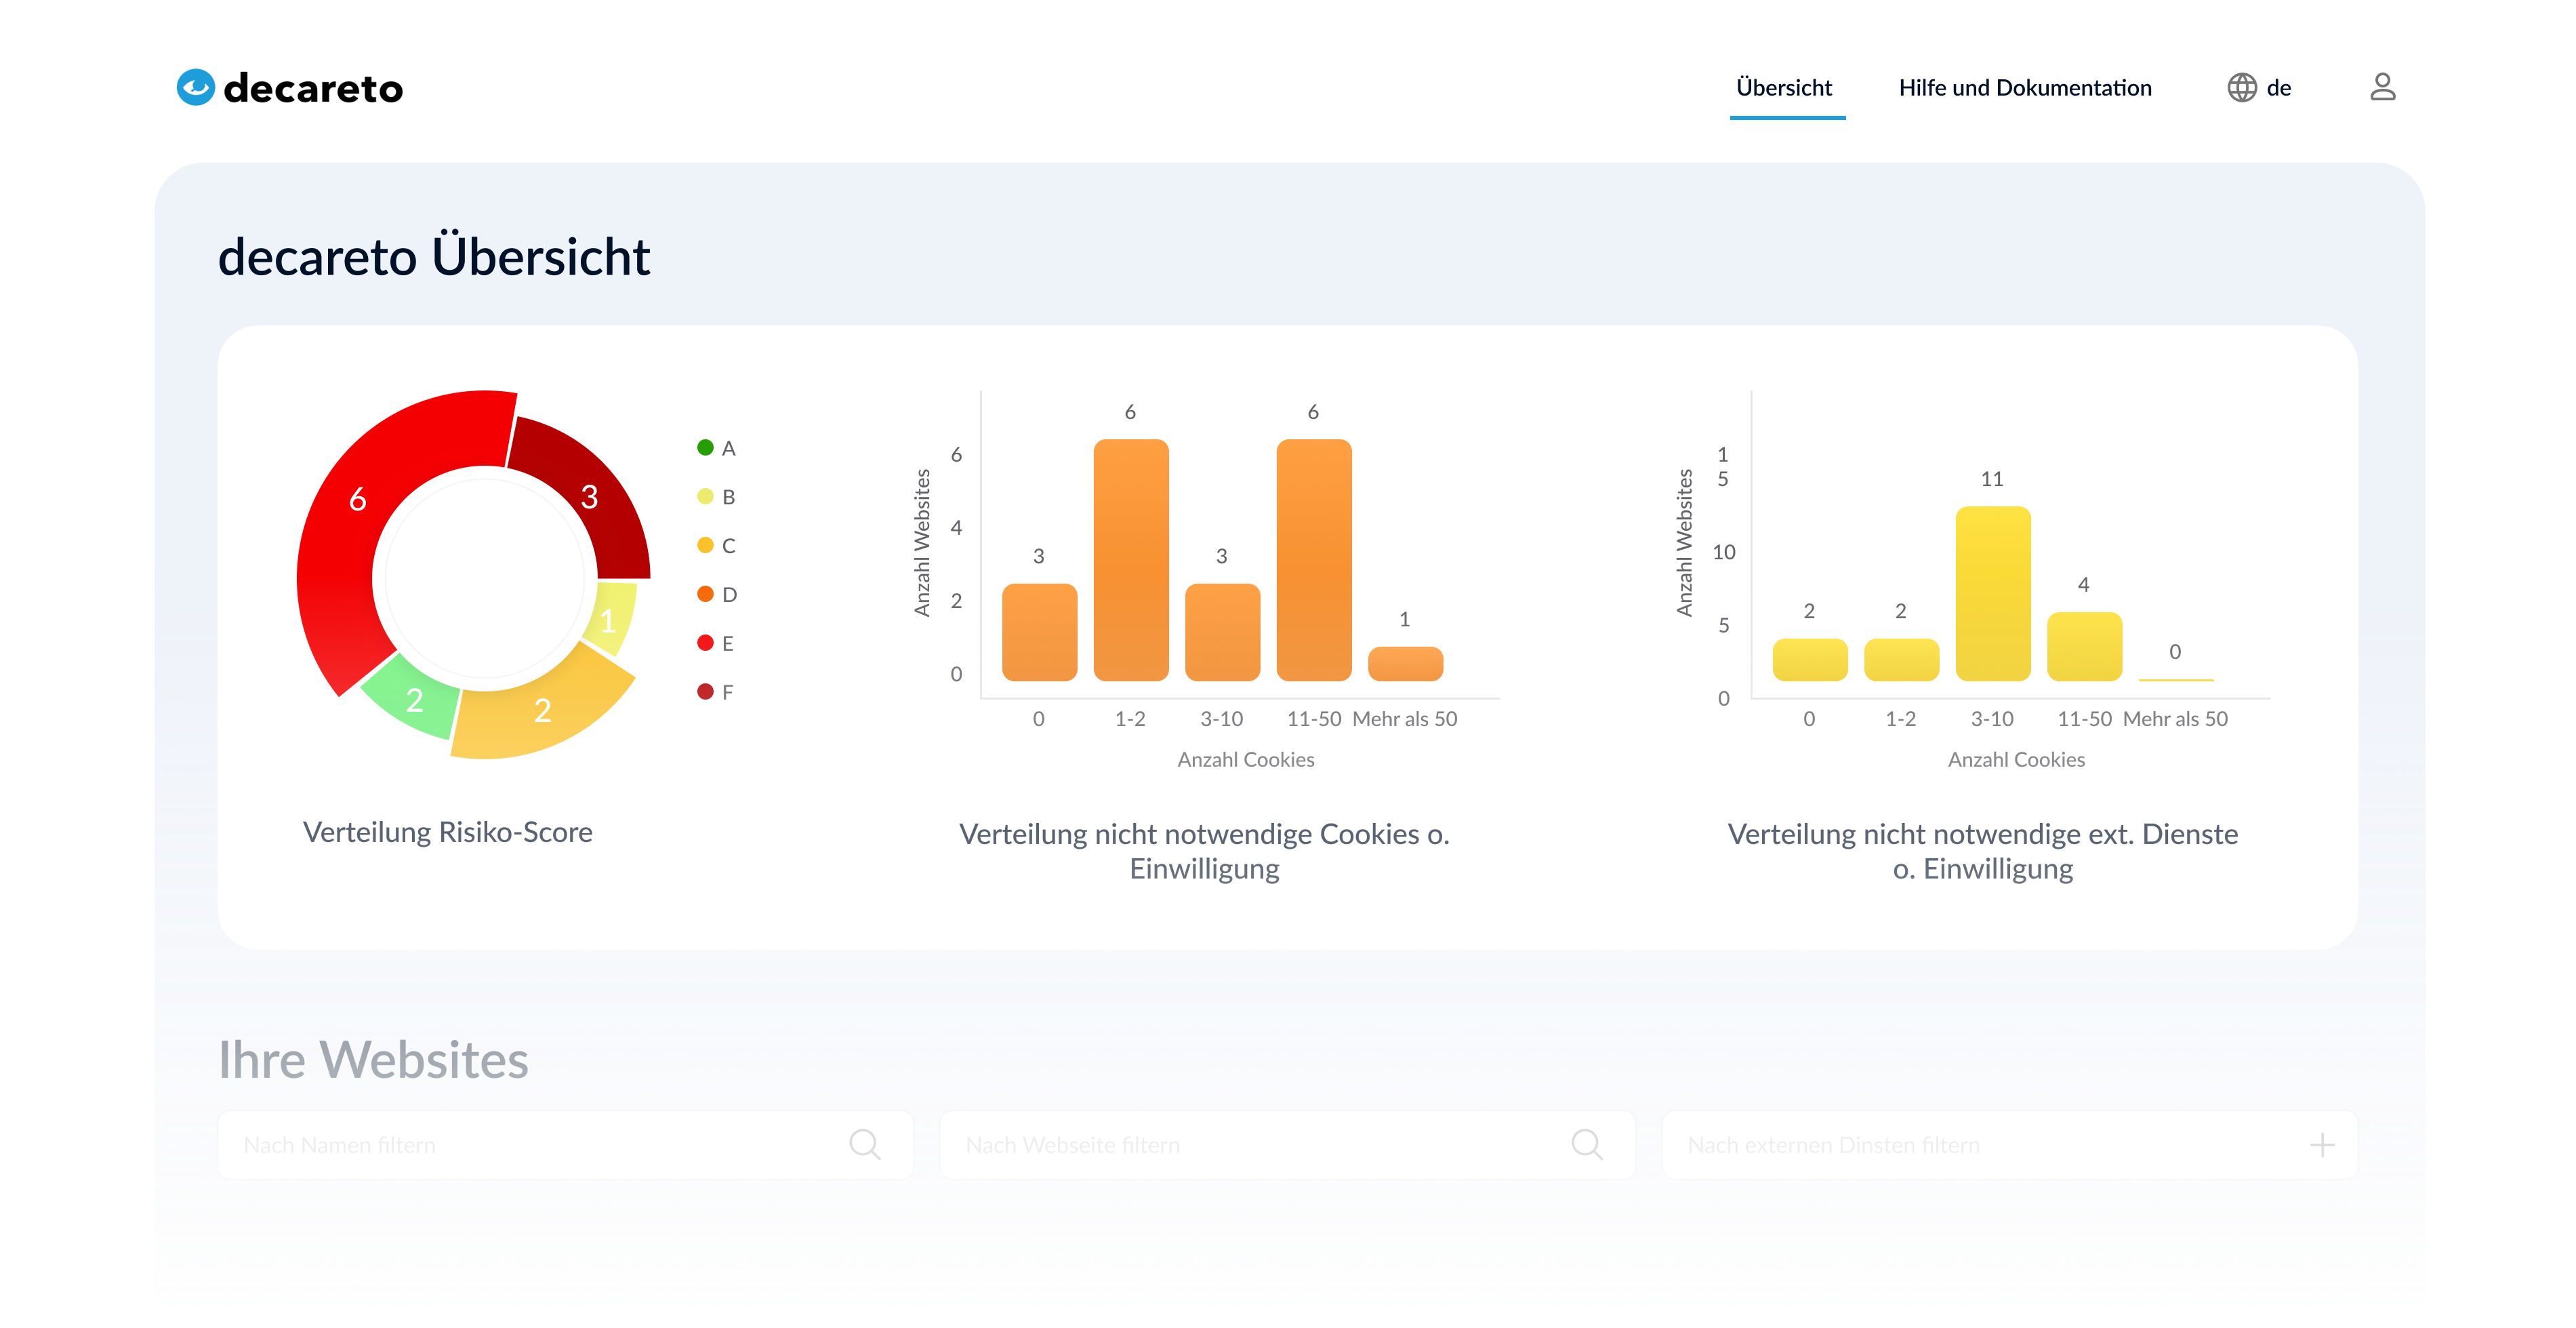
Beispiel eines DSGVO-Prüfberichts von decareto mit erkannten Auffälligkeiten
Was soll ein DSGVO-Check dokumentieren?
Ein DSGVO-Check ist wenig hilfreich, wenn die Ergebnisse anschließend ungenutzt verschwinden und niemand die festgestellten Probleme bearbeitet.
Ich würde deshalb von Anfang an festhalten, welche Auffälligkeiten gefunden wurden, wer für die Behebung zuständig ist und ob die Änderungen später überprüft wurden.
Was gehört in ein Datenschutz-Prüfprotokoll?
Ein Prüfprotokoll muss nicht kompliziert aufgebaut sein. Wichtig ist, dass sich die Ergebnisse auch einige Monate später noch nachvollziehen lassen.
Folgende Angaben sollten enthalten sein:
- Prüfdatum: Wann wurde die Website untersucht?
- Prüfumfang: Welche Seiten, Funktionen und Einwilligungszustände wurden getestet?
- Prüfwerkzeuge: Welche Scanner oder manuellen Tests kamen zum Einsatz?
- Befunde: Welche auffälligen Cookies, Tracker oder Drittanbieter wurden erkannt?
- Maßnahmen: Was muss geändert werden und wer übernimmt die Umsetzung?
- Nachtest: Wurde das Problem nach der Korrektur erneut überprüft?
Screenshots und technische Scanberichte helfen dabei, Befunde zu dokumentieren. Bei wiederkehrenden Prüfungen lassen sich außerdem Veränderungen zwischen zwei Zeitpunkten erkennen.
Fazit: Wie du die Kontrolle über Website-Datenschutz behältst
Ein DSGVO-Website-Check hilft dabei, technische Datenschutzrisiken zu erkennen und die tatsächlichen Datenverarbeitungen einer Website besser zu verstehen. Automatisierte Scanner nehmen dabei viel Arbeit ab. Die rechtliche Bewertung können sie jedoch nicht vollständig ersetzen.
Aus meiner Sicht ist vor allem die regelmäßige Prüfung entscheidend. Websites verändern sich laufend, und damit entstehen auch neue Datenschutzprobleme. Prüfe auch die Datenschutzerklärung regelmäßig.
Deshalb sollte ein DSGVO-Check nicht nur vor dem Launch stattfinden, sondern fester Bestandteil der Website-Pflege sein. So behält die Website als erster Touchpoint eines Unternehmens im Netz ihren guten Eindruck.

